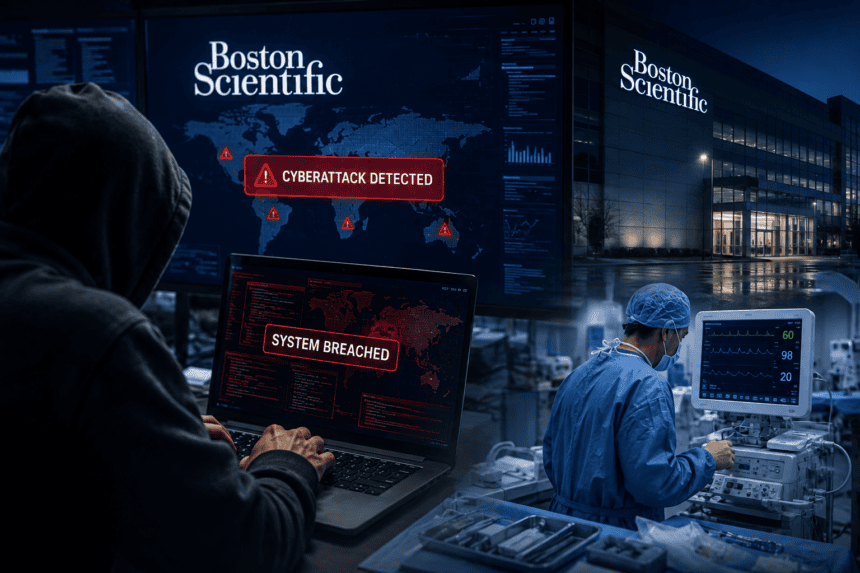
طبی آلات بنانے والی عالمی کمپنی ‘بوسٹن سائنٹیفک’ کو ایک بڑے سائبر حملے کا سامنا ہے، جس کے نتیجے میں کمپنی کے عالمی آپریشنز بری طرح متاثر ہوئے ہیں۔ کمپنی نے حفاظتی اقدامات کے تحت اپنے نیٹ ورک کے کئی اہم حصوں کو فوری طور پر بند کر دیا ہے۔
میساچوسٹس میں قائم اس کمپنی نے تصدیق کی ہے کہ ان کے اندرونی سسٹم تک غیر مجاز رسائی کے بعد کام کاج کا عمل رک گیا ہے۔ کمپنی کی جانب سے جاری کردہ ابتدائی معلومات کے مطابق، فی الحال لاجسٹکس اور سپلائی چین کے نظام کو متبادل راستوں پر منتقل کیا جا رہا ہے تاکہ ہسپتالوں کو طبی آلات کی فراہمی میں تعطل نہ آئے۔
یہ حملہ ایسے وقت میں ہوا ہے جب ہیلتھ کیئر سیکٹر پر ڈیجیٹل بھتہ خوری کے واقعات میں تیزی دیکھی جا رہی ہے۔ اگرچہ کمپنی نے ابھی تک حملہ آوروں کی شناخت ظاہر نہیں کی، لیکن سیکیورٹی ماہرین اسے رینسم ویئر کا شاخسانہ قرار دے رہے ہیں۔
جراحوں اور ہسپتالوں کے لیے سب سے بڑی تشویش کارڈیاک ردم مینجمنٹ ڈیوائسز اور اینڈوسکوپ جیسے اہم آلات کی ترسیل ہے۔ کمپنی کے ترجمان کا کہنا ہے کہ وہ نظام کی بحالی کے لیے چوبیس گھنٹے کام کر رہے ہیں، تاہم انہوں نے یہ نہیں بتایا کہ مکمل بحالی میں کتنا وقت لگے گا۔
اس واقعے نے میڈیکل سپلائی چین کی کمزوریوں کو ایک بار پھر بے نقاب کر دیا ہے۔ جب اتنی بڑی کمپنی کا آئی ٹی سسٹم بیٹھتا ہے، تو اس کے اثرات چند گھنٹوں کے اندر آپریشن تھیٹرز تک پہنچ جاتے ہیں۔ سائبر سیکیورٹی تجزیہ کاروں کے مطابق، مجرمانہ گروہ اب طبی کمپنیوں کو اس لیے نشانہ بناتے ہیں کیونکہ زندگی بچانے والے آلات کی فراہمی میں خلل انہیں بھتہ وصول کرنے کے لیے ایک طاقتور ہتھیار فراہم کرتا ہے۔
بوسٹن سائنٹیفک نے فرانزک ماہرین کی خدمات حاصل کر لی ہیں تاکہ یہ معلوم کیا جا سکے کہ آیا مریضوں یا ملازمین کا ڈیٹا چوری ہوا ہے یا نہیں۔ فی الحال، کمپنی ہنگامی بنیادوں پر مینوئل (دستی) طریقہ کار استعمال کر کے ضروری سپلائی جاری رکھنے کی کوشش کر رہی ہے۔
اس واقعے کے بعد کمپنی کے حصص کی قیمتوں میں معمولی گراوٹ دیکھی گئی ہے۔ اب یہ دیکھنا باقی ہے کہ کیا یہ حملہ محض ایک وقتی تکنیکی تعطل ثابت ہوگا یا کمپنی کو طویل مدتی ڈیٹا لیک اور مالی نقصان کا سامنا کرنا پڑے گا۔